简体中文
>_代理任意上游仓库一条命令完成部署自动扫描与签名代理任意上游仓库跨集群分发制品一条命令完成部署。自动扫描与签名。代理任意上游仓库。跨集群分发制品。
$docker run -d --name sigma -p 3000:3000 ghcr.io/go-sigma/sigma:nightly-alpine
OCI 镜像、Helm Chart、SBOM,以及任意自定义制品类型,统一存放在一个仓库。
支持 Docker、Podman 和 Kubernetes 构建,构建完成后直接推送到 sigma。
推送时通过 Trivy 扫描,并为每个制品生成漏洞等级报告。
支持 Cosign 密钥与免密钥签名,可直接在控制台完成校验。
为 Docker Hub 或任意仓库提供按 namespace 配置的代理缓存。
在多个 sigma 实例之间复制制品,大规模集群可结合 Dragonfly P2P。
拉取镜像即可运行。server、distribution、worker 和 builder 都在同一个容器中,默认使用内置数据库与本地存储。
$ docker run -d --name sigma -p 3000:3000 \
      ghcr.io/go-sigma/sigma:nightly-alpine
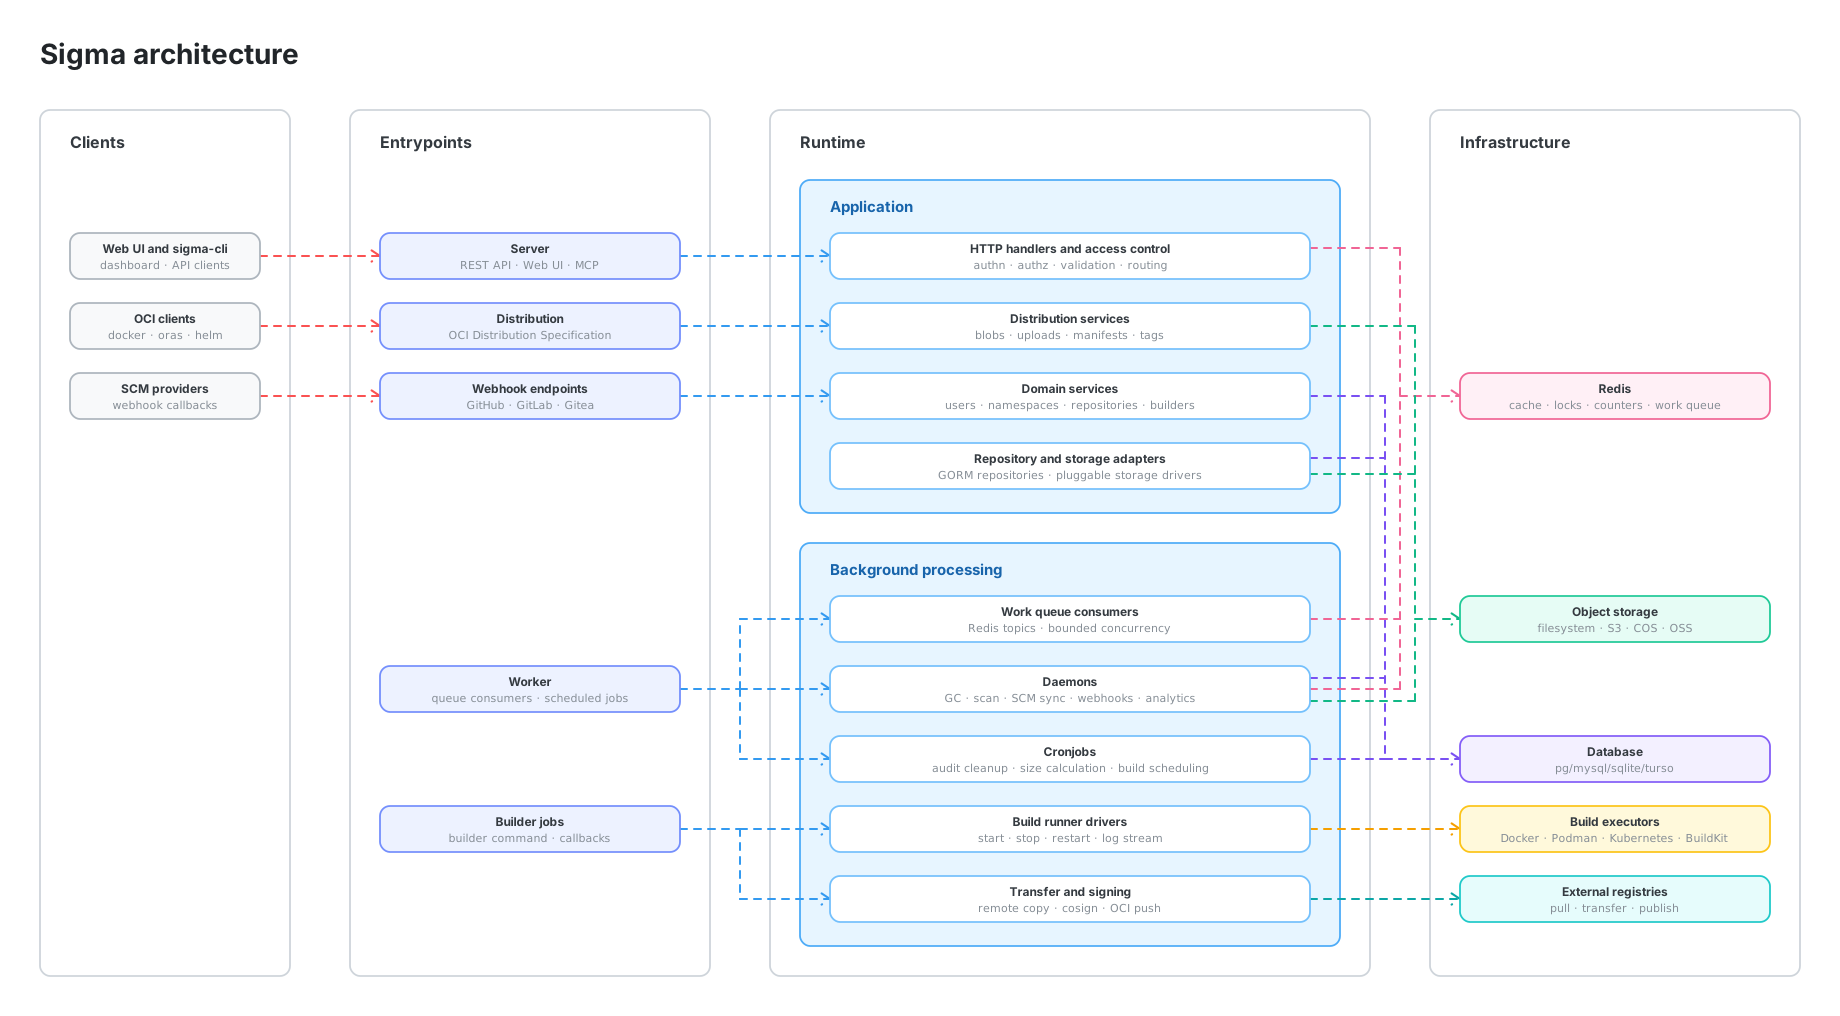
四个进程,一个二进制。既可以在单机上一起运行,也可以把 server、distribution、worker 和 builder 拆分到集群中。
一分钟内部署 sigma,或阅读文档规划生产环境。